Elcomsoft Quick Triage für schnelle Erstanalyse
Elcomsoft Quick Triage ist ein Werkzeug, das entwickelt wurde, um schnell die wichtigsten Beweise von einem Zielcomputer oder einer Ziel-Festplatte zu extrahieren und zu analysieren. Es ist sowohl bei Einsätzen vor Ort als auch bei Nutzung von bereits gesicherten Daten in Laborumgebungen hilfreich und effektiv. Es ermöglicht Ermittlern bereits ganz zu Beginn der Ermittlungen fundierte Entscheidungen zu treffen.
Elcomsoft Quick Triage konzentriert sich darauf, die forensisch wertvollsten Daten von Windows-Systemen zu extrahieren. Es greift auf Hunderte von Quellen zu und priorisiert dabei Daten, die für Untersuchungen im Frühstadium kritisch sind. Das Werkzeug zielt auf Beweise ab, die helfen, schnell Schlüsselfragen zu beantworten: Wie wurde ein System genutzt, von wem, wann und zu welchem Zweck. Es verarbeitet Daten vom Betriebssystem selbst sowie von einer breiten Palette an Anwendungen, die Informationen über Benutzeraktivitäten, Kommunikation, Dateizugriffe, angeschlossene Geräte und Netzwerknutzung enthalten.
Daten und digitale Spuren
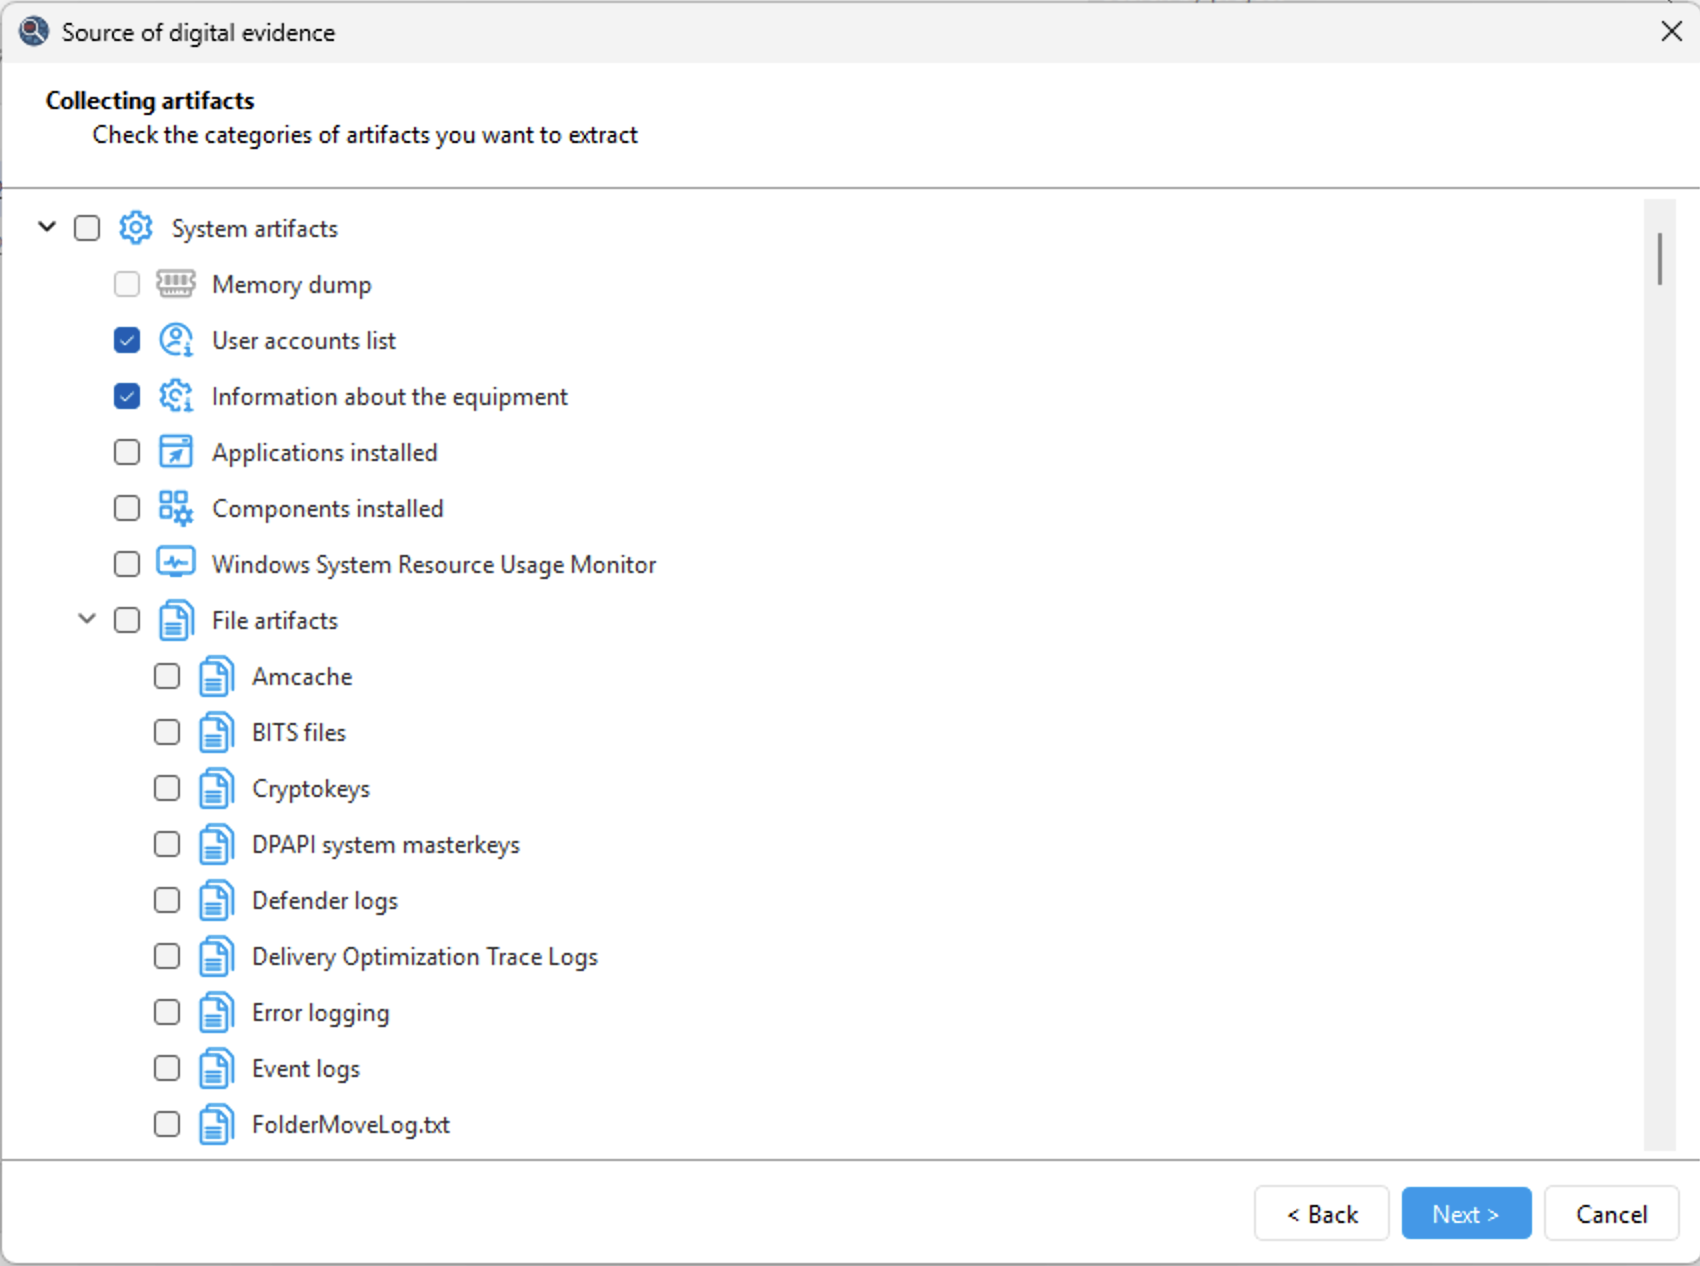
Mit Elcomsoft Quick Triage können Ermittler schnell hinterlegte Passwörter und Benutzeraktivitäten des aktuell angemeldeten Kontos überprüfen oder etwa auf den Browserverlauf zugreifen. Auch können Daten aus anderen Benutzerprofilen auf demselben System untersucht und analysiert werden, sofern sie auf den eingebundenen Laufwerken gespeichert sind. Die Software konzentriert sich auf Geschwindigkeit, Relevanz und Benutzerfreundlichkeit und nicht auf eine erschöpfende Analyse.
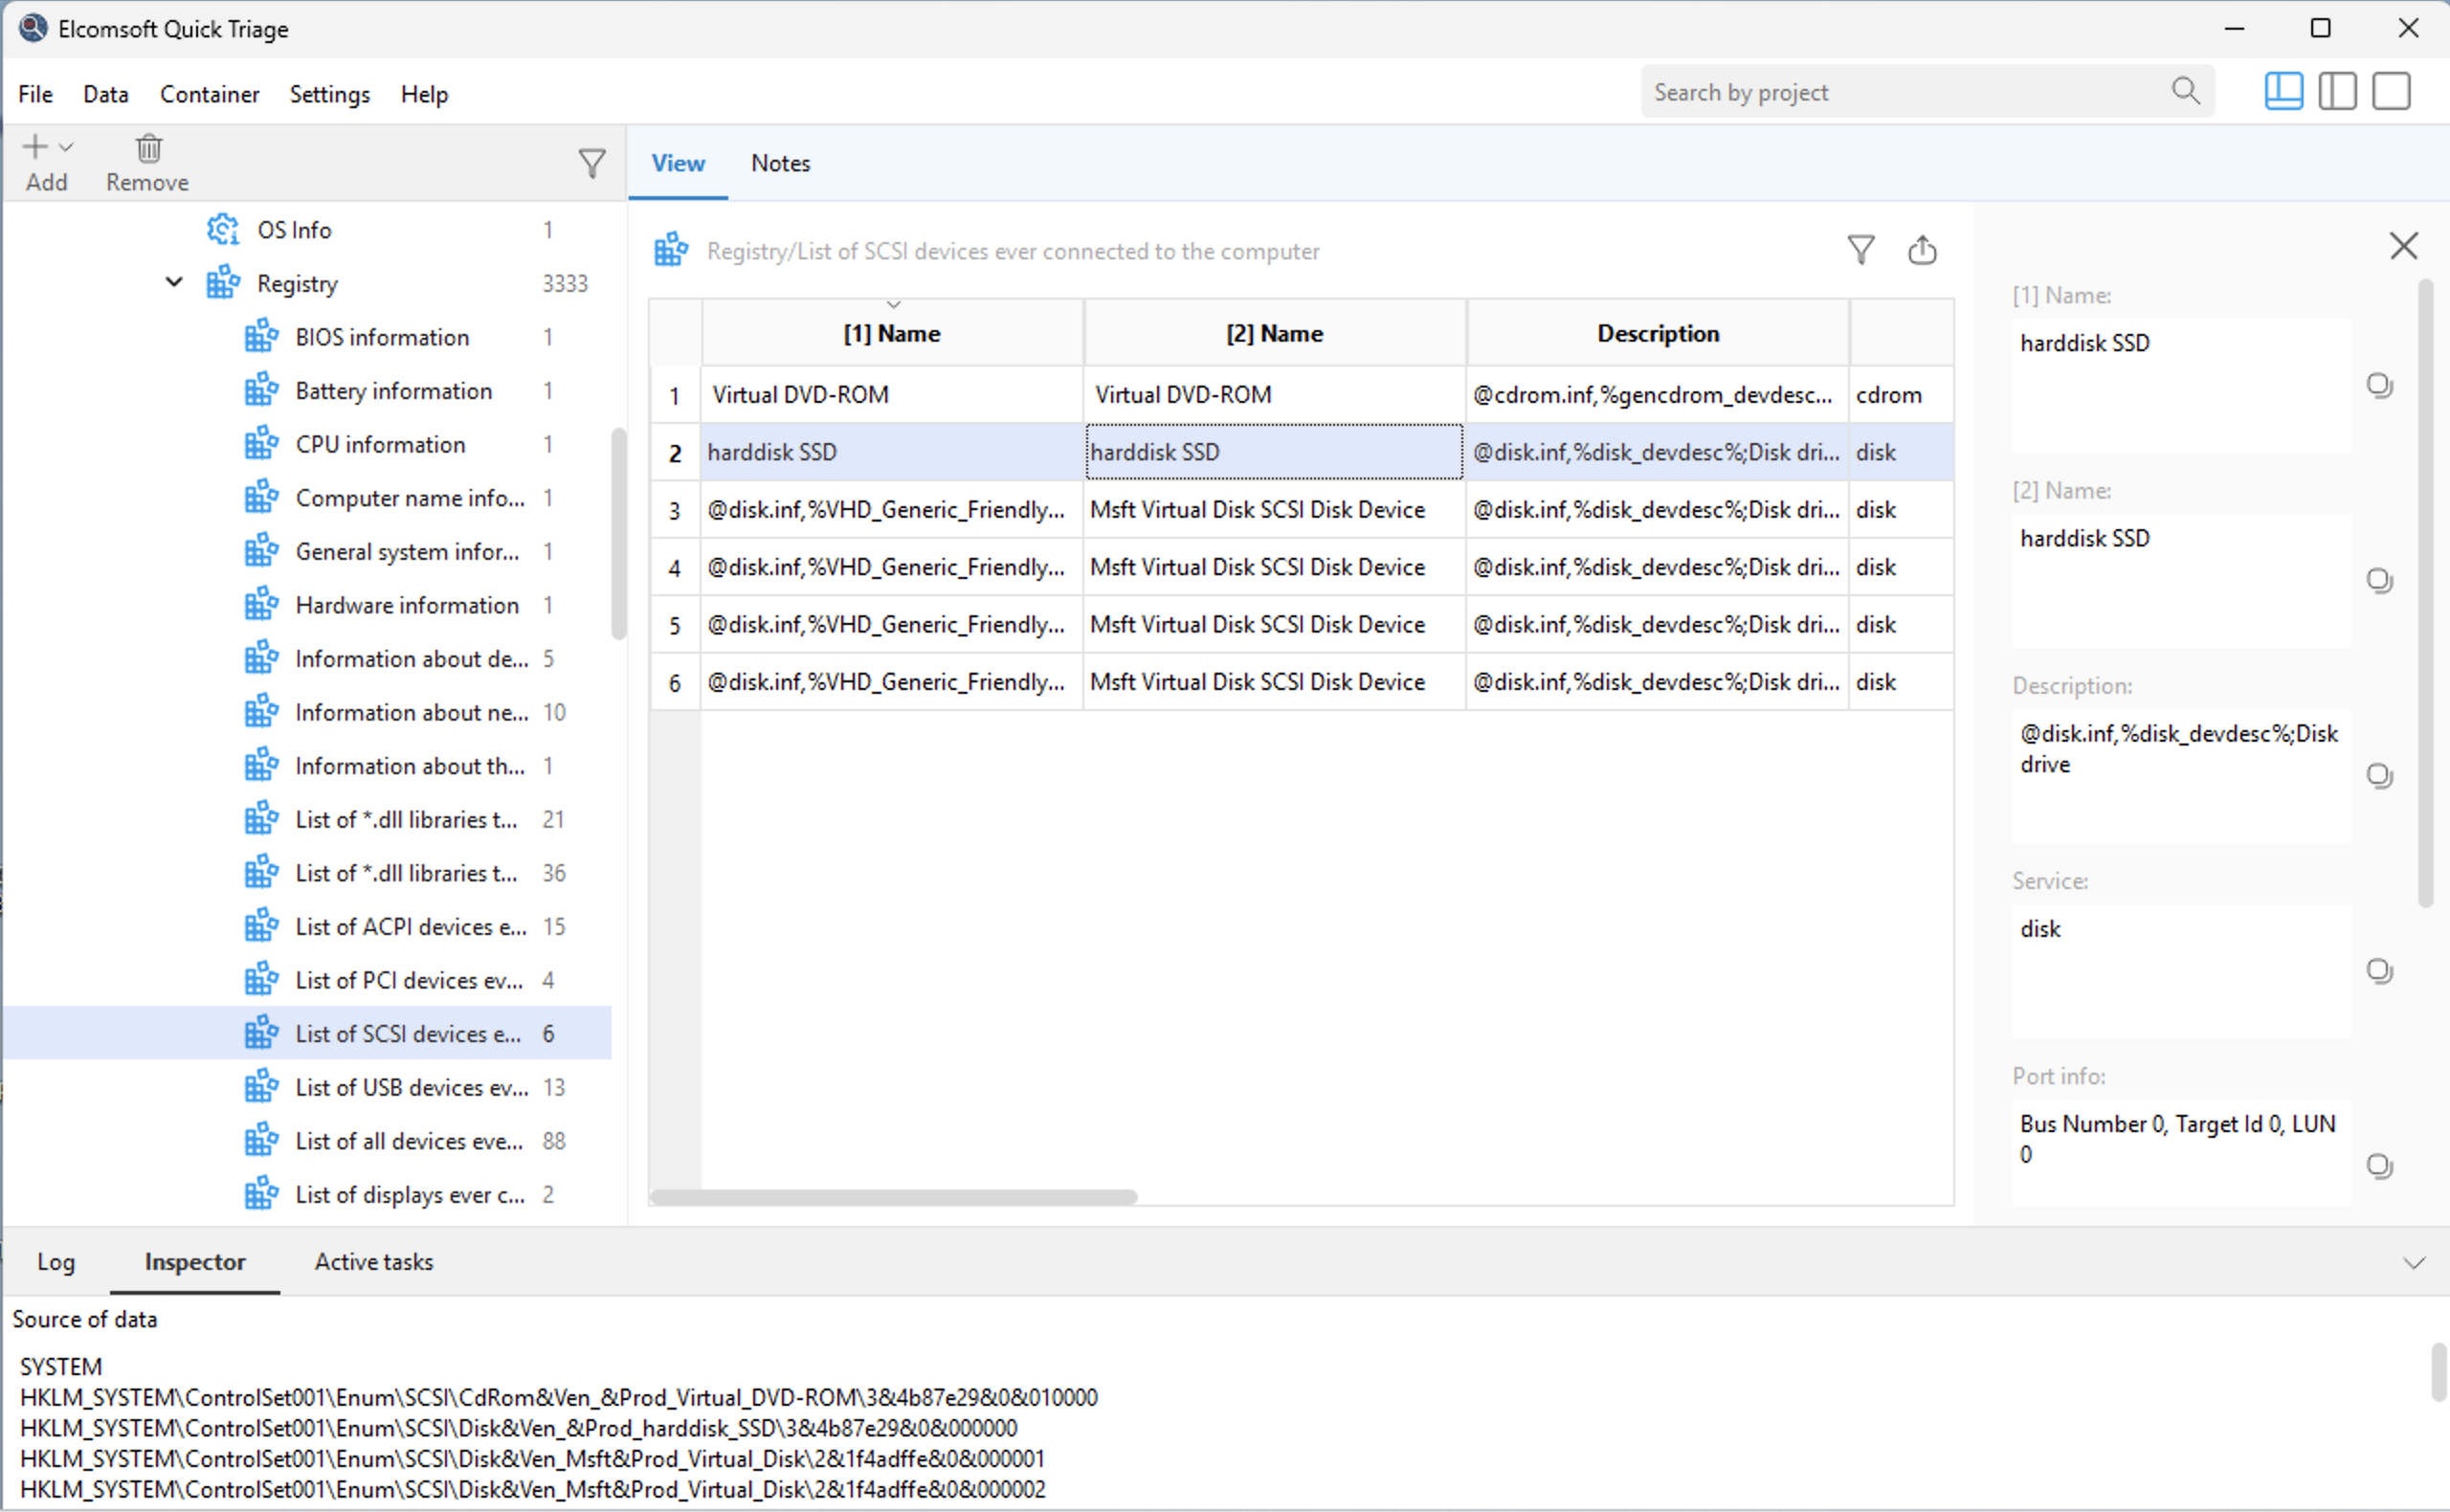
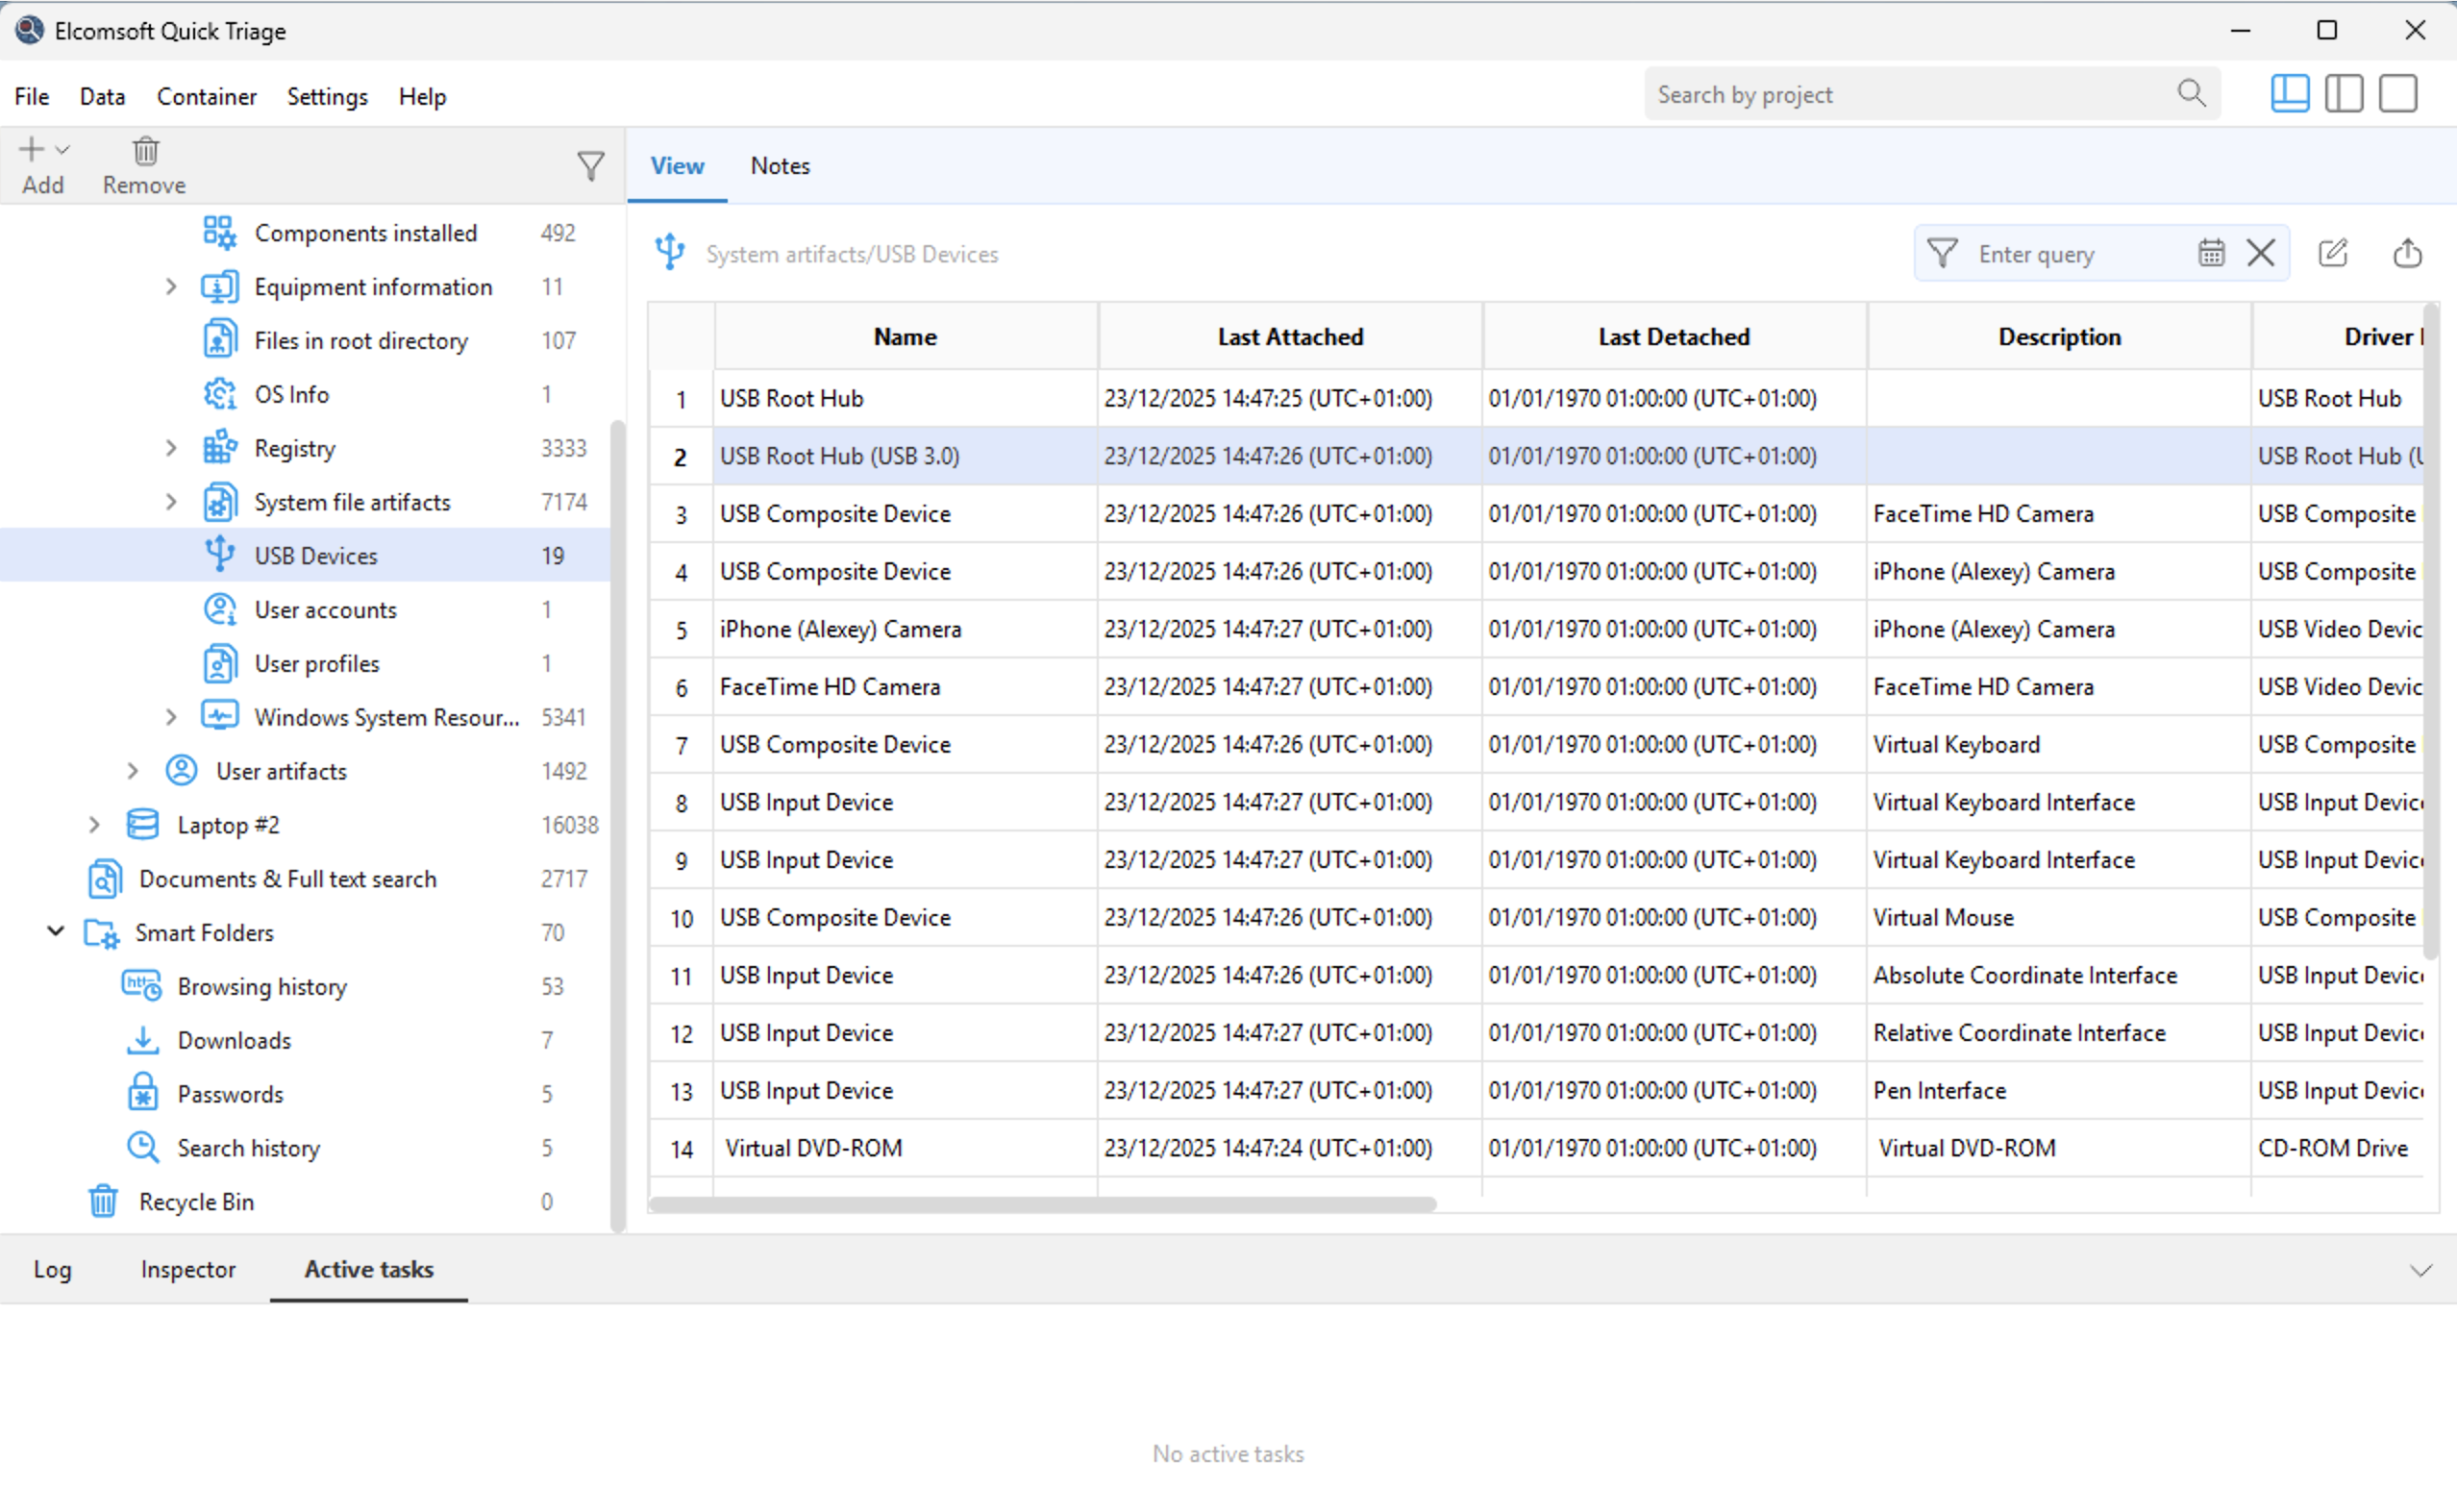
Das Werkzeug unterstützt hunderte von digitalen Spuren, die es Ermittlern ermöglichen, Zeitachsen und Systemverhalten des Nutzers zu rekonstruieren. EQT extrahiert und analysiert Windows-Ereignisprotokolle, Windows Prefetch, Shimcache, SRUM, Aufgabenplaner, Spuren der Anwendungsausführung, Absturzberichte und andere Systemprotokolle. Diese Daten geben Einblick in Programmstarts, Hintergrundaktivitäten und die allgemeine Systemnutzung. Das Werkzeug hilft festzustellen, ob externe Geräte verwendet wurden, indem es Informationen über angeschlossene USB-Speichergeräte, Drucker, Monitore und andere Hardware sammelt.
Elcomsoft Quick Triage bündelt und verarbeitet eine breite Palette Beweise, die im Zusammenhang mit dem Nutzer des Systems stehen. Die Software extrahiert Dokumente und Dateien aus Benutzerordnern, Listen zuletzt verwendeter Dateien, Papierkorb-Inhalte und Daten, die alltägliche Benutzeraktionen widerspiegeln. Es verarbeitet Daten von Webbrowsern, einschließlich Browserverlauf, Suchanfragen und gespeicherten Zugangsdaten, sowie Daten von E-Mail-Clients und Instant Messengern.
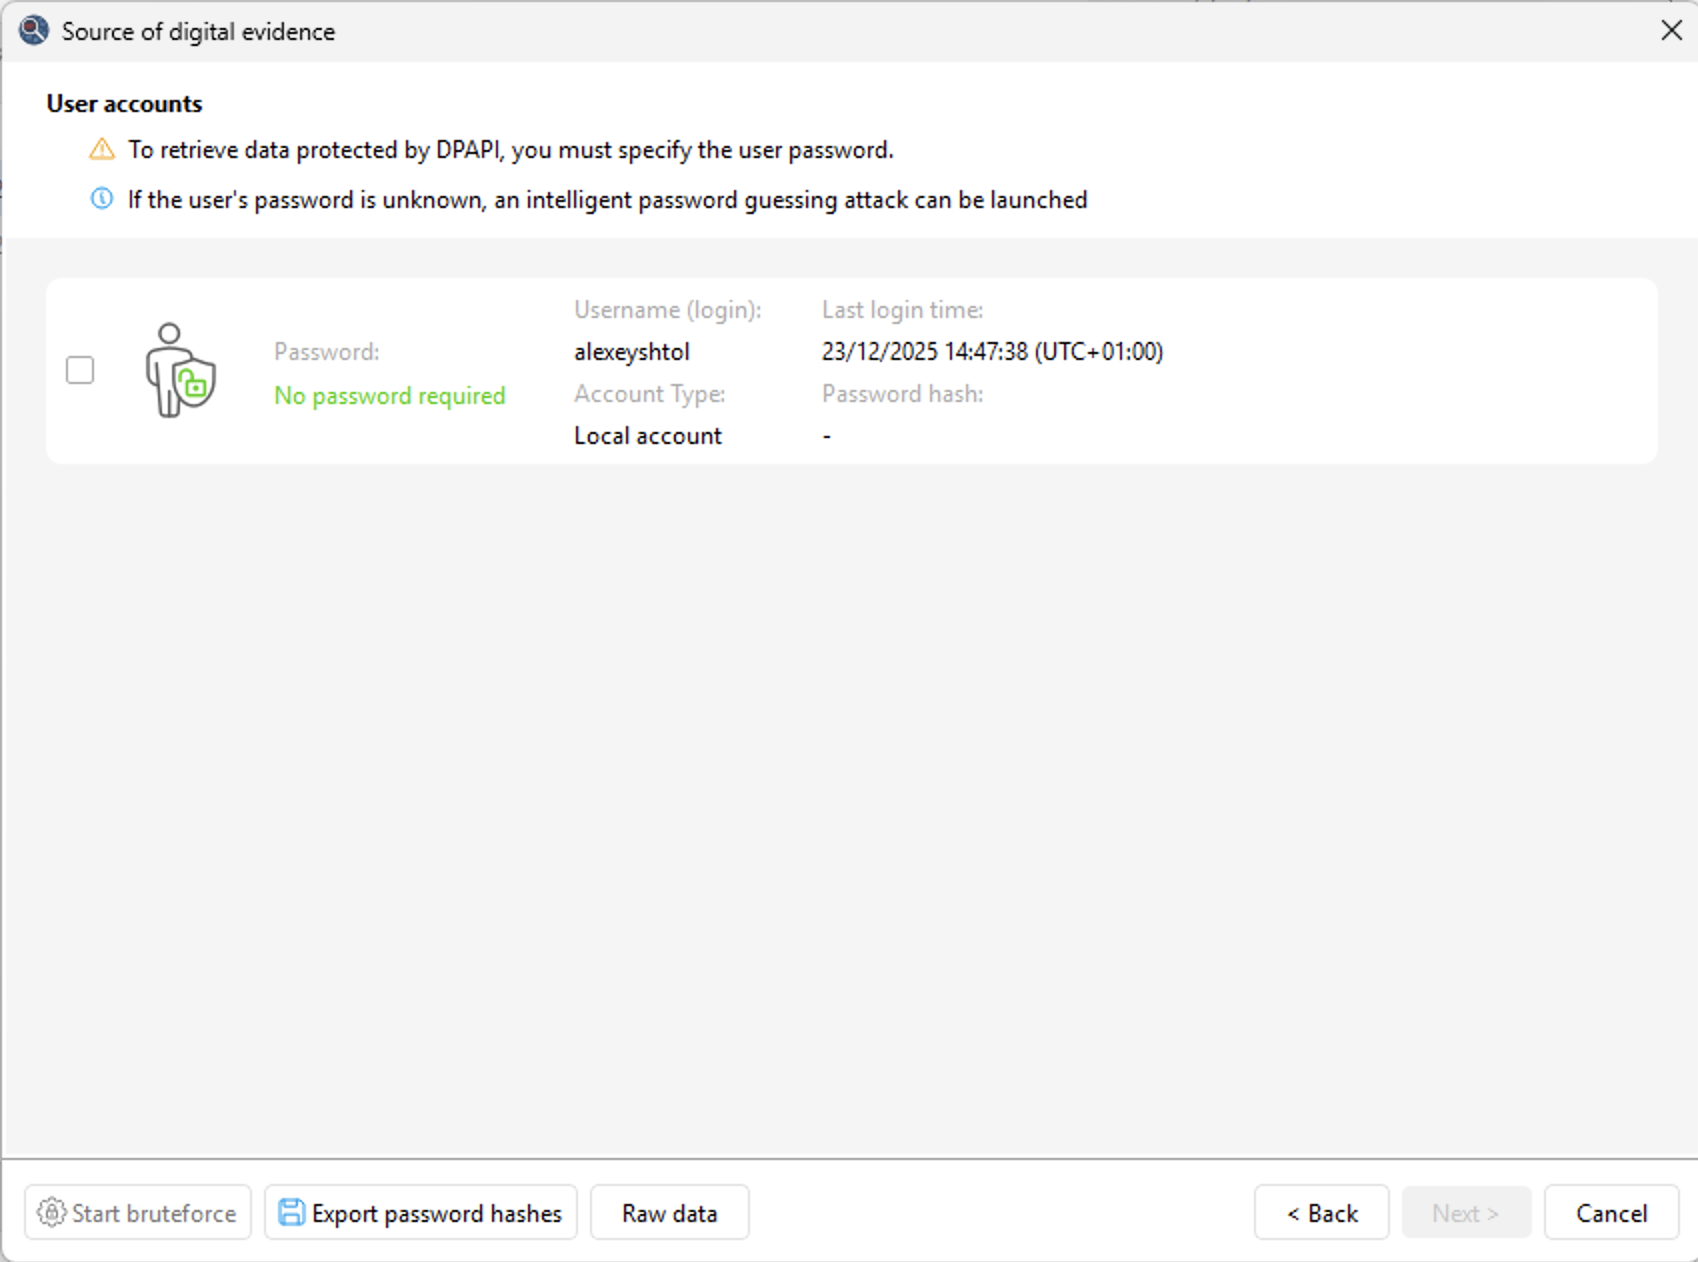
Besondere Aufmerksamkeit gilt den Anmeldeinformationen und geschützten Daten. Elcomsoft Quick Triage extrahiert Windows-Vault-Einträge, DPAPI-bezogene Daten, kryptografische Schlüssel, Zertifikate sowie Benutzer- und System Credential Stores. Bei allen Daten bleiben Quellenzuordnung und Kontext klar erhalten, was es Ermittlern ermöglicht, sich schnell auf die relevantesten Beweise zu konzentrieren und fundierte Entscheidungen zu treffen, ohne auf eine vollständige forensische Untersuchung warten zu müssen.
Zeitleiste
Die Ermittlung des Ereignisablaufs ist der erste Schritt, bevor man entscheidet, wo man genauer hinsieht. Die Zeitleiste sammelt mit Zeitstempeln versehene Datensätze aus verschiedenen Quellen und ordnet sie in einer einzigen Chronologie an, sodass Benutzer- und Systemaktivitäten an einem Ort überprüft werden können. Die Ereignisse sind in Kategorien unterteilt: Browseraktivität (besuchte Seiten und Downloads), Netzwerkaktivität (Datennutzung von SRUM und den Netzwerken, mit denen der Computer verbunden ist), zuletzt verwendete Dateien und Ordner, Anwendungsinteraktion über Sprunglisten, Geräteaktivität (USB-Verbindungen, Bluetooth, Mikrofon- und Webcam-Nutzung) und Programmausführung (BAM-Datensätze und Prefetch).
Die Zeitleistenansicht kombiniert eine Ereignistabelle mit einem Histogramm, das die zeitliche Verteilung der Ereignisse darstellt und die Gruppierung von Daten unterstützt. Die Filterung erfolgt bereits während der Eingabe der Suchanfrage und beschränkt die Chronologie auf ein Schlüsselwort, eine Kategorie oder einen Zeitraum. Jedes Ereignis wird als Karte mit allen Details angezeigt, und jeder Datensatz verweist zurück auf die Daten, aus denen er stammt, sodass die zugrunde liegenden Beweise an der Quelle überprüft werden können. Die so entstandene Chronologie kann zur Berichterstellung und zur Weitergabe an andere Teammitglieder als PDF und XLS exportiert werden.
Dateisystem-Snapshots
Ein Dateisystem-Snapshot erfasst die Verzeichnisstruktur und die Dateimetadaten eines ausgewählten Laufwerks (Namen, vollständige Pfade, Größen, Erstellungs- und Änderungs-Zeitstempel) als durchsuchbare Tabelle; die Dateien selbst werden nicht kopiert. Der Snapshot kann später im Labor als virtuelle Ansicht der Festplatte untersucht werden, mit Suchfunktion nach Name oder Maske und Sortierung nach Erstellungs- oder Änderungs-Zeitpunkt. Im Vergleich zu einem vollständigen Festplattenabbild benötigt ein Snapshot nur einen Bruchteil der Zeit und des Speicherplatzes. Im Vergleich zum Sammeln einzelner Dateien zeigt er alles, was sich auf dem Laufwerk befand, einschließlich der Dateien, die nicht zur Extraktion ausgewählt wurden. Dadurch wird es zu einer praktischen Methode, den Inhalt eines Laufwerks während der Vor-Ort-Erfassung zu dokumentieren und später zu entscheiden, ob eine vollständige Datenerfassung erforderlich ist.
Offenes Containerformat
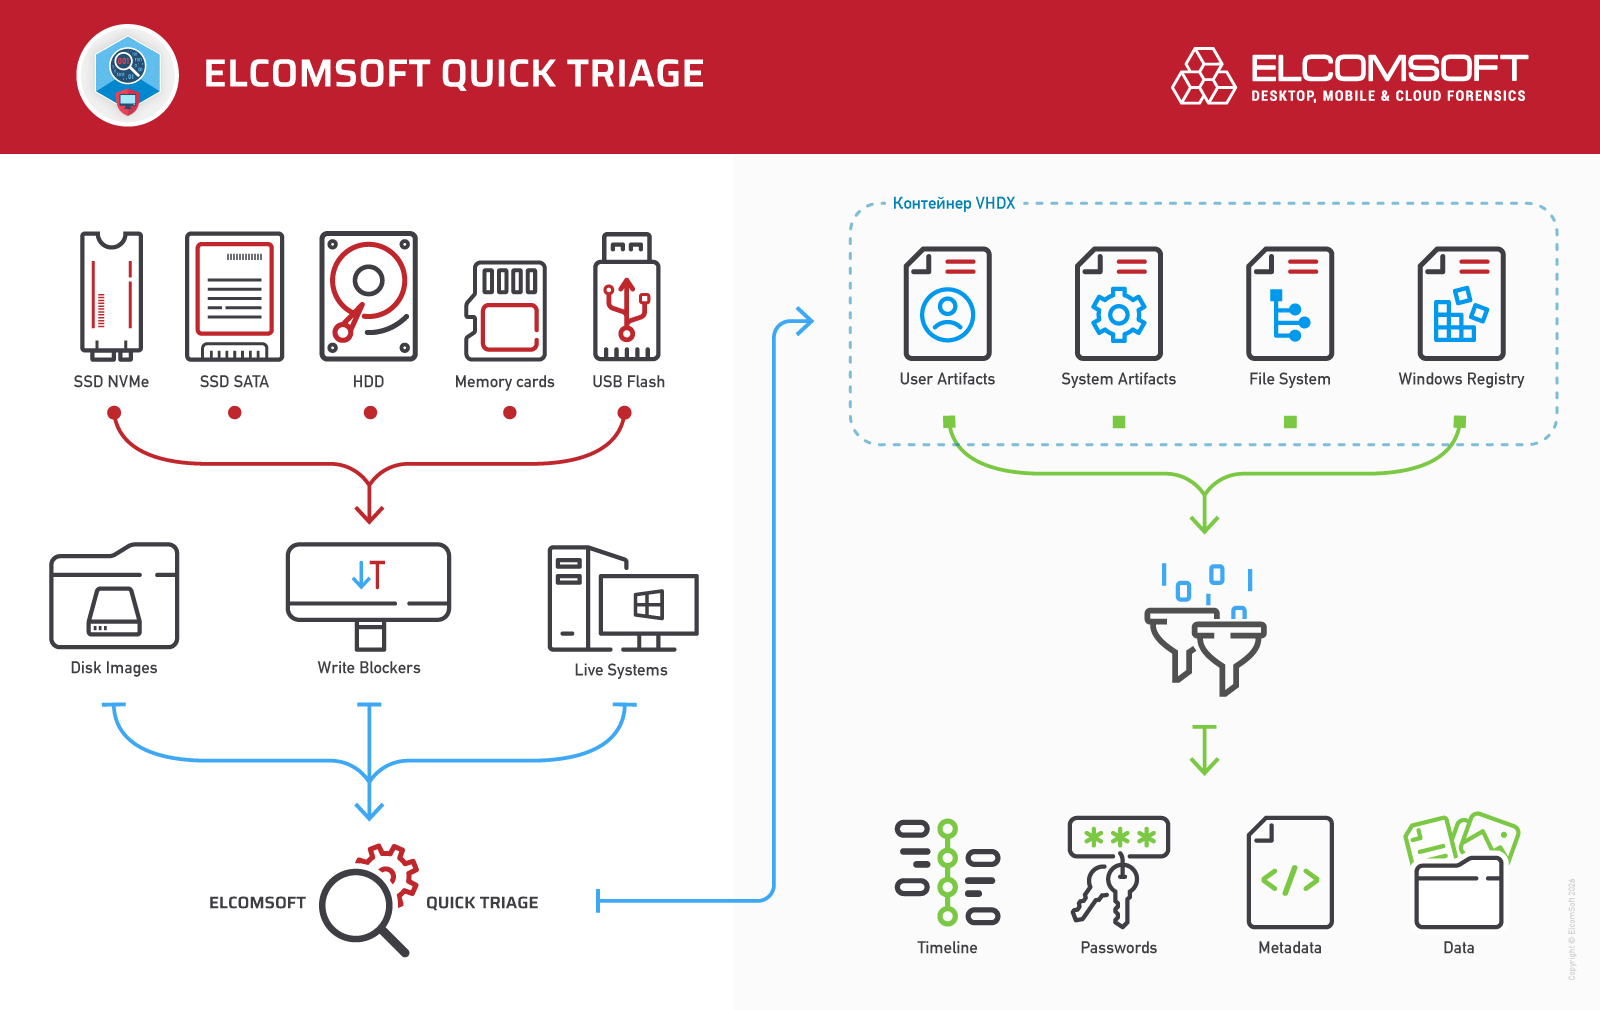
Das zum Speichern der erfassten Daten verwendete VHDX-Format ist ein plattformunabhängiger Container, der sowohl die Dateisystemstruktur als auch zugehörige Metadaten speichert. Im Gegensatz zu vielen vergleichbaren Lösungen, die gesammelte Daten in proprietären, undokumentierten und oft verschlüsselten Formaten speichern, bewahrt EQT alle Daten in einer offenen, gut dokumentierten Form.
In einer Laborumgebung können VHDX-Container entweder "nativ" oder mit rekonstruierten Pfaden für jede Datenquelle eingebunden werden. Das offene und vollständig dokumentierte Containerformat ermöglicht den Zugriff auf die Daten nicht nur durch EQT selbst, sondern auch durch die Verwendung von Drittanbieter-Forensik-Tools.
Features
Schnelle Erfassung wichtiger Windows-Artefakte
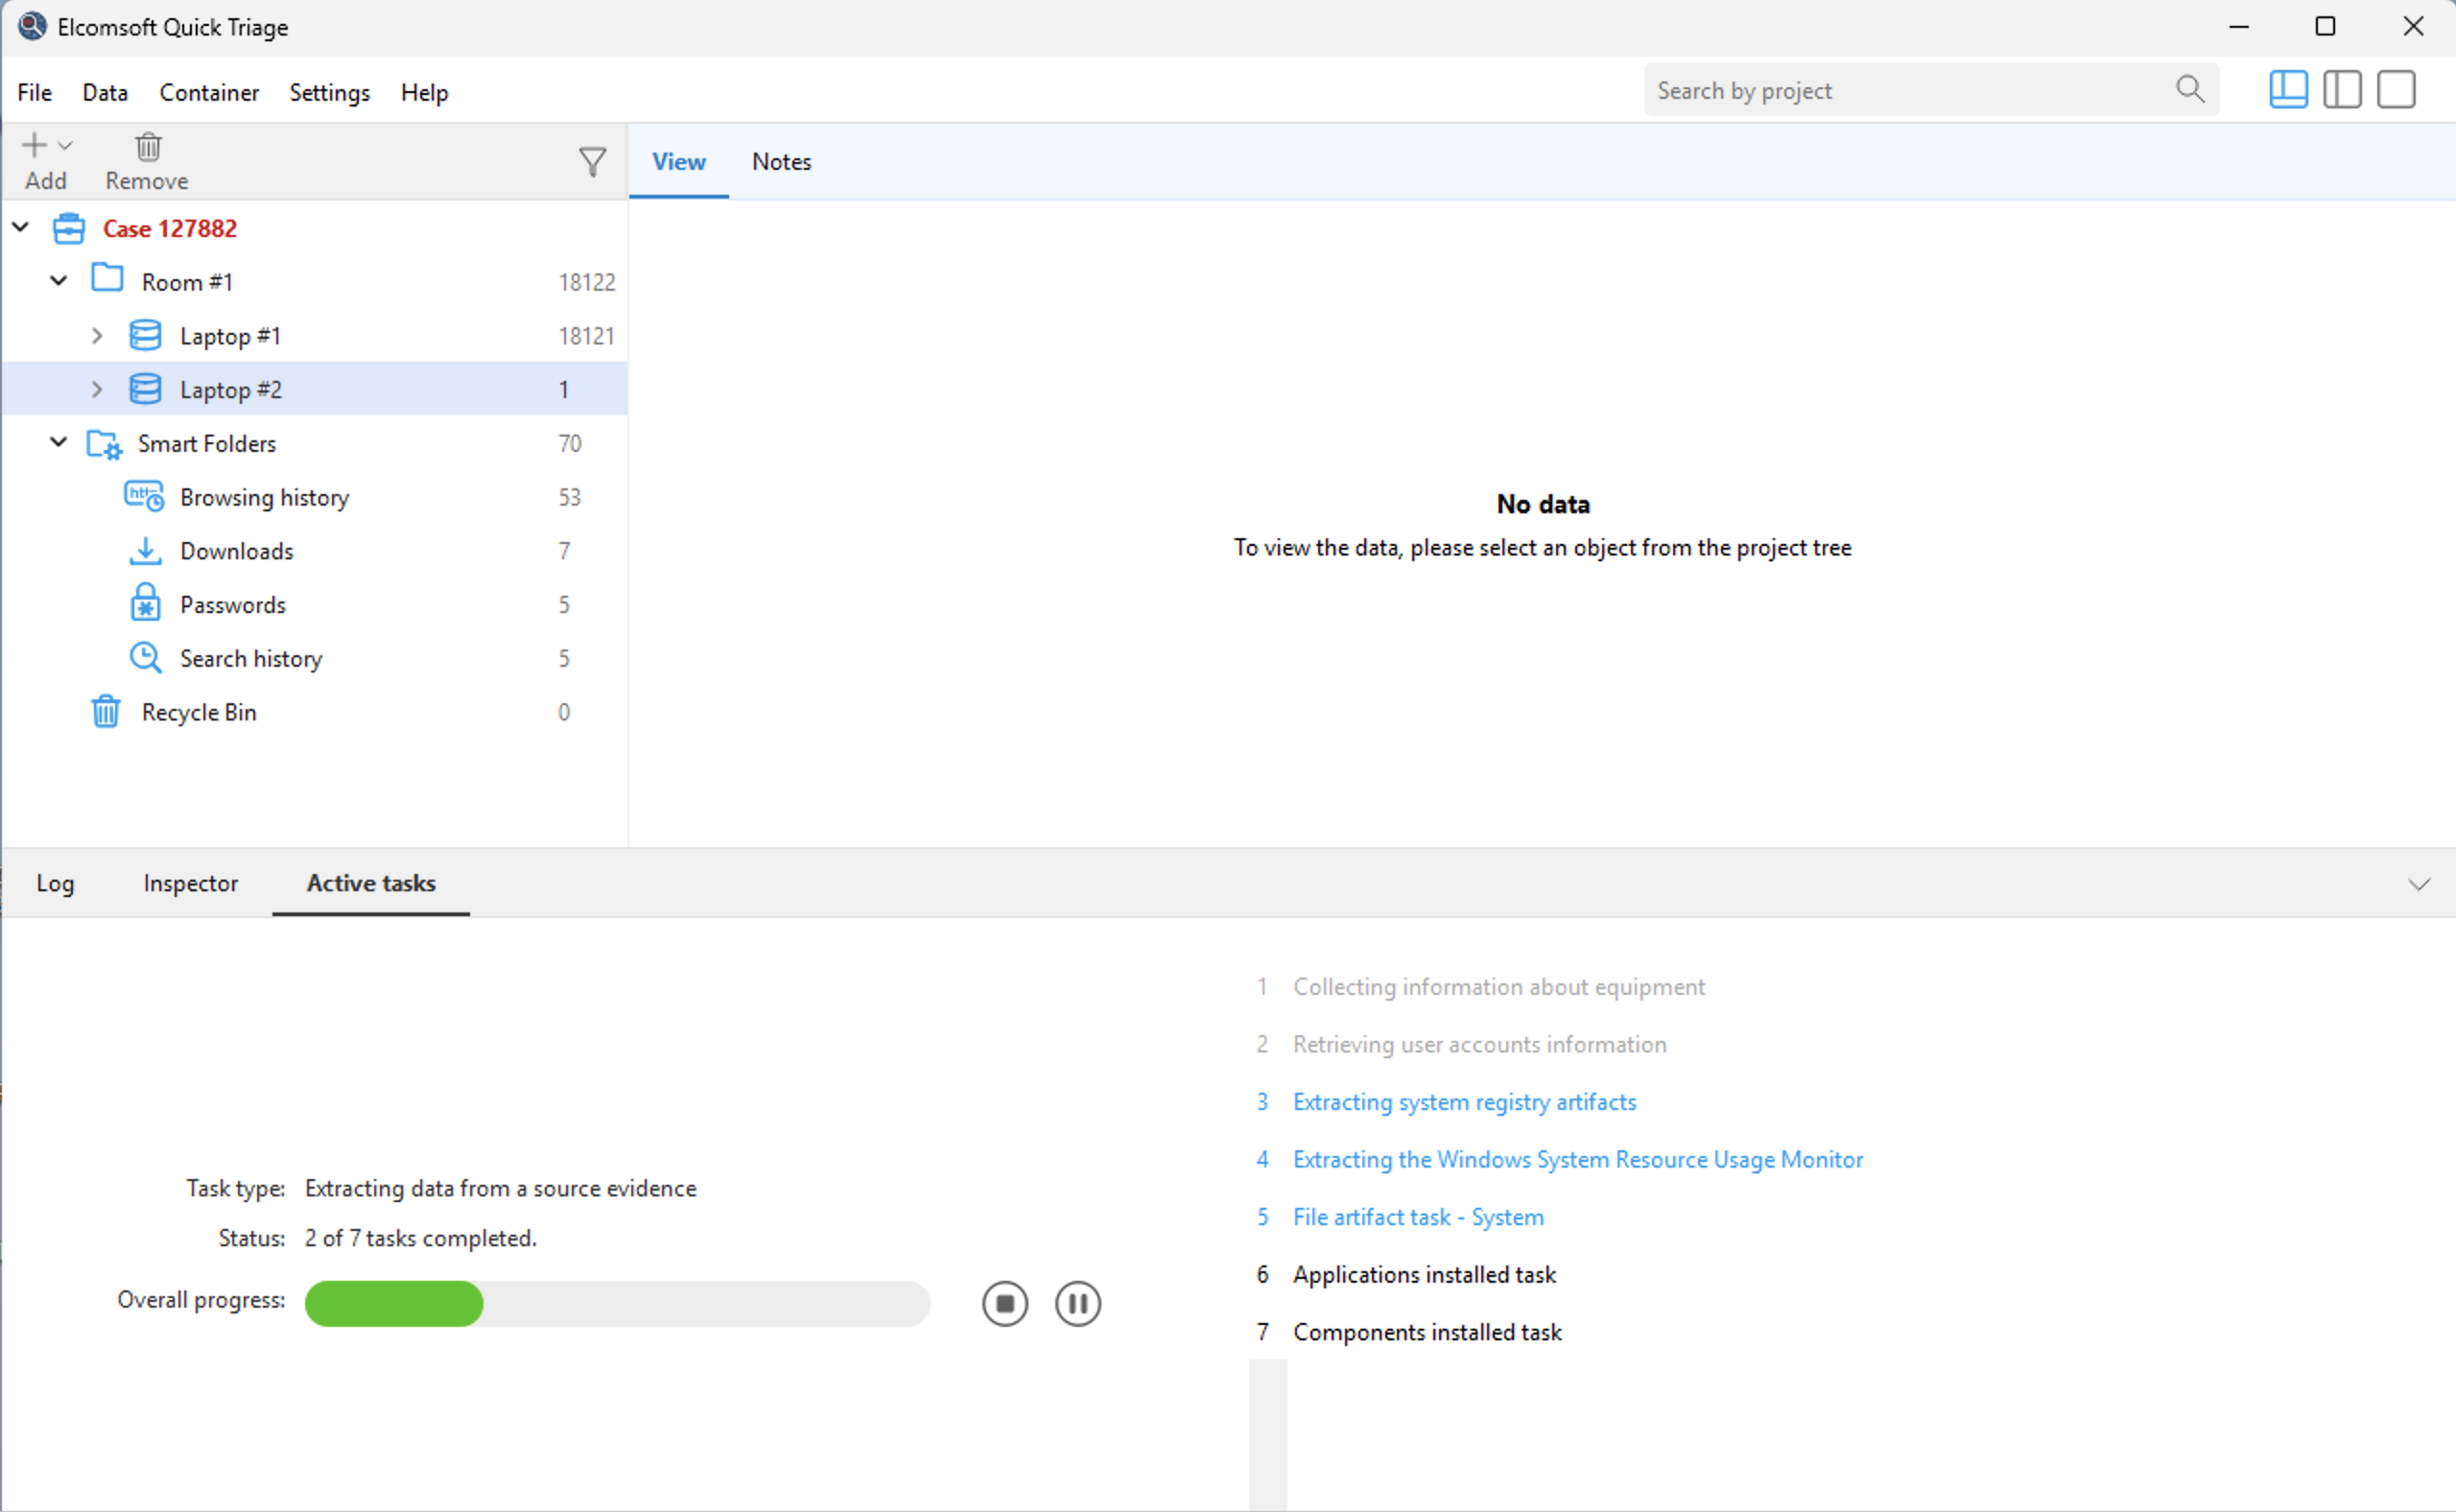
EQT erfasst system-, benutzer- und speicherbezogene Daten von laufenden Windows-Systemen des angemeldeten Nutzers sowie von extern angeschlossenen Festplatten und eingebundenen Datenträgern.
Zusammenführung von Beweisen aus mehreren Quellen
Ähnliche digitale Spuren wie Browserverlauf, Zugangsdaten und Kommunikationsdaten werden automatisch zusammengeführt, auch wenn sie von verschiedenen Festplatten oder Computern desselben Benutzers stammen.
On-the-Fly-Indizierung und globale Suche
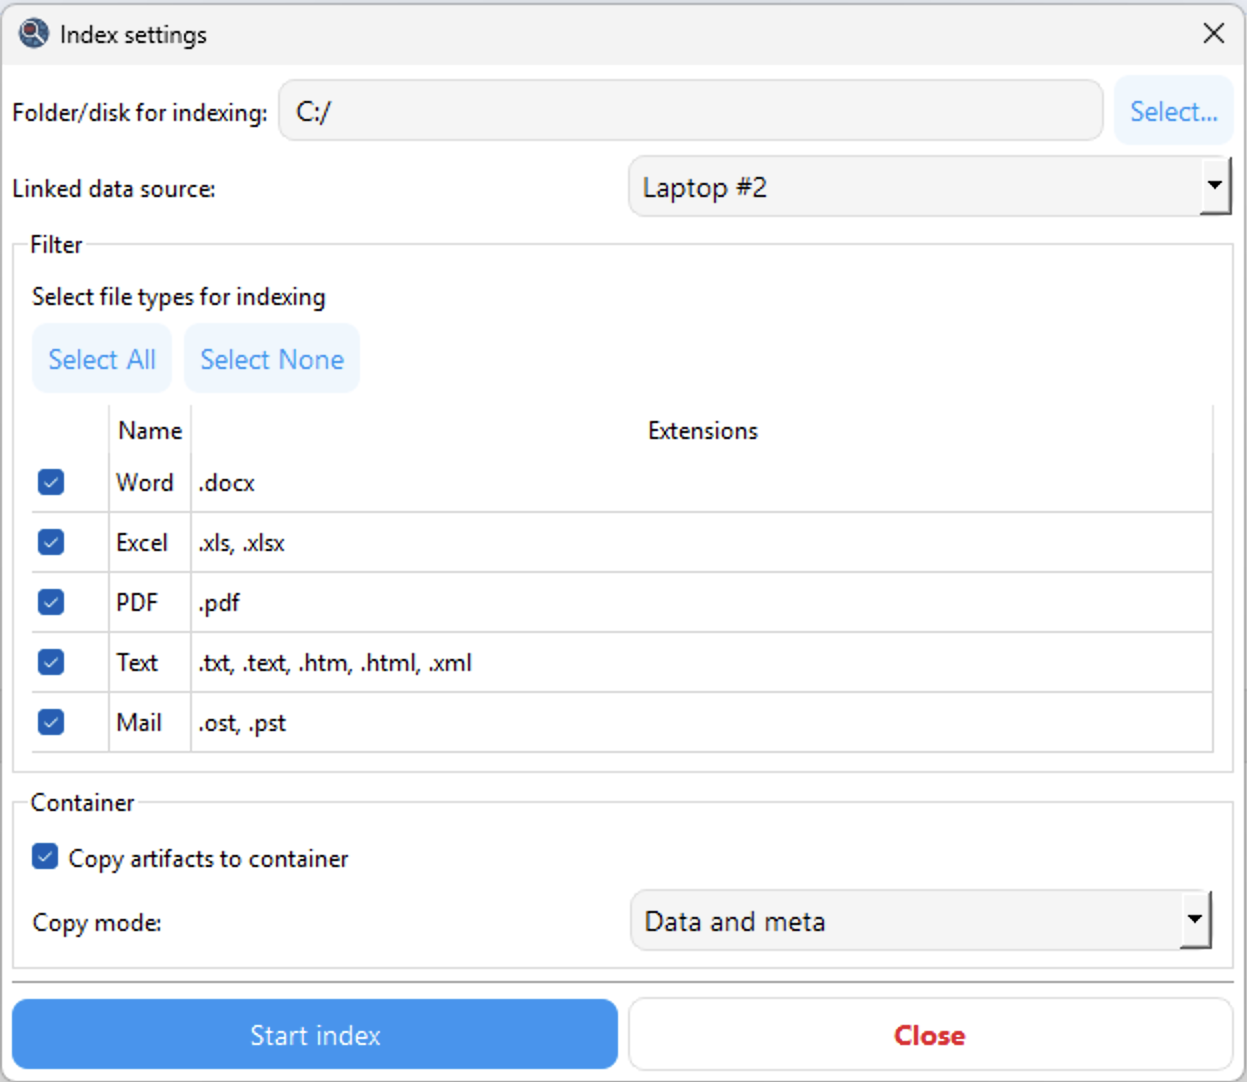
Die wichtigsten Daten werden on-the-fly indiziert, was eine schnelle Suche in Dokumenten, E-Mail-Daten, Textdateien und anderen extrahierten Artefakten ermöglicht.
Zeitachsenfilterung und Aktivitätsanalyse
Digitale Beweise mit Zeitstempeln können nach Datum und Uhrzeit gefiltert werden, um Timelines zu rekonstruieren. EQT verarbeitet Anwendungsstarts, Dateizugriffe, Webaktivitäten, Kommunikationsereignisse und andere Benutzeraktionen.
Integrierter Text- und Binärdateibetrachter
EQT enthält einen integrierten Betrachter für Text- und Binärdateien mit Unterstützung für Schlüsselwort- und Hexadezimal-Suche.
Datenzuordnung und Quellverfolgung
Jedes Artefakt behält Informationen über seinen ursprünglichen Speicherort, einschließlich Dateipfad und Herkunft. Ermittler können sofort zur Quelldatei im Beweiscontainer springen.
Einzelner Beweiscontainer
Alle extrahierten Daten werden in einem einzigen Container gespeichert, der auf dem offenen VHDX-Format mit zusätzlichen Metadaten basiert. Dies vereinfacht Speicherung, Transfer und Folgeanalysen.
Windows-Passwort-Angriffe
EQT enthält integrierte Fähigkeiten für Windows-Passwortangriffe und unterstützt Wörterbuch-, Masken-, Hybrid- und Brute-Force-Angriffe, um schwache oder häufige Passwörter schnell zu identifizieren. Passwort-Hashes können im .pwdump-Format exportiert werden, um nachfolgende Angriffe in Elcomsoft Distributed Password Recovery durchzuführen.
Datenexport
Daten können als Adobe PDF exportiert werden.
Speicherabbild-Erstellung
Elcomsoft Quick Triage kann ein Speicherabbild (Memory Dump) eines laufenden Systems erstellen, was die Analyse flüchtiger Daten während Live-Untersuchungen ermöglicht.