iOS Forensic Toolkit 10.12: Bootloader-Extraktion für den Apple HomePod mini
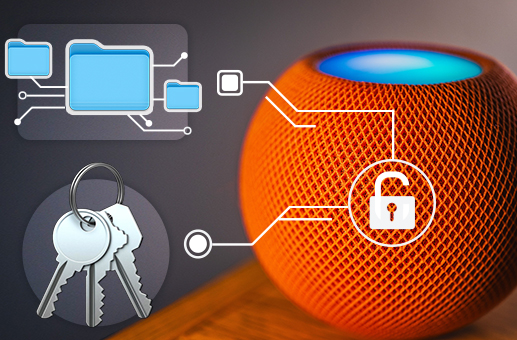
Elcomsoft iOS Forensic Toolkit 10.12 erweitert die Extraktion auf Bootloader-Ebene um Unterstützung für den Apple HomePod mini und liefert ein vollständiges Dateisystemabbild sowie den entschlüsselten Schlüsselbund. Der Lautsprecher basiert auf dem S5, demselben Chip wie die Apple Watch Series 5. Dadurch lässt sich der SecureROM-Exploit usbliter8 unabhängig von der installierten audioOS-Version nutzen. Bei der Extraktion wird das Betriebssystem des Geräts nicht gestartet, die Datenpartition bleibt unverändert, und wiederholte Extraktionen liefern dasselbe Abbild.
Der HomePod mini verfügt über keinen Gerätecode, was die Extraktion vereinfacht: Es muss vorab kein Code bekannt sein oder ermittelt werden. Gleichzeitig schränkt dies den Umfang der verfügbaren Daten ein. Ein Gerät ohne Gerätecode kann nicht auf Ende-zu-Ende-verschlüsselte iCloud-Daten zugreifen, weshalb der Schlüsselbund überwiegend lokale Einträge enthält. Dazu gehören allerdings die WLAN-Passwörter aller im Haushalt konfigurierten Zugangspunkte – auch derjenigen, mit denen der Lautsprecher selbst nie verbunden war.
Smarte Geräte gewinnen als Quelle digitaler Beweismittel zunehmend an Bedeutung und sind in manchen Fällen sogar die einzige verfügbare Quelle. Das Apple-Ökosystem reicht weit über das iPhone hinaus: Auch die Apple Watch, das Apple TV und die Geräte der HomePod-Familie sammeln Daten, die für Ermittlungen relevant sein können. iOS Forensic Toolkit ist das erste und einzige Werkzeug, das eine vollständige Dateisystemextraktion aus diesen Geräten ermöglicht. Andere Werkzeuge sind auf die logische Datenextraktion beschränkt, die nur einen kleinen Bruchteil der im Dateisystem vorhandenen Daten liefert.
Ein smartes Gerät kann immer dann eine zentrale Rolle spielen, wenn das primäre Gerät für die Untersuchung nicht zugänglich ist. Das Smartphone steht möglicherweise nicht als Beweismittel zur Verfügung, wurde zerstört oder nie gefunden. Vielleicht wurden seine Daten vor der Sicherstellung gelöscht oder das Gerät wurde zurückgesetzt. Es kann auch vorliegen, aber durch einen Gerätecode gesperrt sein, der sich nicht ermitteln lässt. In all diesen Fällen können die Apple Watch, das Apple TV oder der HomePod Beweismittel enthalten, die sonst auf dem Smartphone zu finden wären.
Smarte Geräte speichern zwar nur einen Bruchteil der Daten, die auf heutigen Smartphones oder Tablets zusammenkommen. Dank der Synchronisierung über die Cloud kann jedoch selbst ein einfacher HomePod helfen, die Aktivitäten des Gerätebesitzers zeitlich zu rekonstruieren, oder den Zugang zu den Daten in dessen Cloud-Konto ermöglichen. Die auf einem smarten Lautsprecher gespeicherten Informationen können außerdem dabei helfen, eine Liste der weiteren mit der Apple-ID des Nutzers verknüpften Geräte samt deren Namen und Identifikationsnummern zu rekonstruieren.
Die Datenextraktion aus dem HomePod mini ist in den macOS- und Linux-Editionen von iOS Forensic Toolkit 10.12 verfügbar. Eine Liste der benötigten Hardware und eine vollständige Anleitung finden Sie in unserem Blog: HomePod mini extraction, step by step. Diese Version behebt außerdem Fehler im Bootloader-Exploit bei der Datenextraktion mit checkm8 auf bestimmten Geräten und iOS-Versionen.
Versionshinweise
- Bootloader-Extraktion: Unterstützung für den Apple HomePod mini hinzugefügt – vollständige Dateisystemextraktion und Extraktion des Schlüsselbunds mithilfe des usbliter8-Exploits.
- Bootloader-Extraktion: Fehler im Bootloader-Exploit bei der Datenextraktion mit checkm8 auf bestimmten Geräten und iOS-Versionen behoben.